Verschlüsselter Messenger Threema zum heutigen Schweizer Nationalfeiertag für die Hälfte
Zum Schweizer Nationalfeiertag gibt es den Ende-zu-Ende-verschlüsselten Messenger Threema einen Tag lang zum halben Preis.
Zum Schweizer Nationalfeiertag gibt es den Ende-zu-Ende-verschlüsselten Messenger Threema einen Tag lang zum halben Preis.
Ein Bug im Unity-Lockscreen von Ubuntu 14.04: Wer im Sperrbildschirm die Enter-Taste gedrückt hält, sitzt danach vor einem entsperrten System.
Zum dritten Geburtstag gibt es die Diebstahlschutz-App Cerberus für neue Konten kostenlos – inklusive lebenslanger Lizenz für fünf Geräte.
Was bei Heartbleed genau passiert, erklären ein xkcd-Comic und ein Video von Computerphile anschaulich.
Debian Squeeze bekommt mit Squeeze-LTS zwei weitere Jahre Sicherheitsupdates – allerdings nur für i386 und amd64.
Für die Synology Diskstation ist das Heartbleed-Update da: DSM 5.0-4458 Update 2 lässt sich direkt über die Systemsteuerung einspielen.
Nicht nur Server sind von Heartbleed betroffen: Auch Synology-Diskstations trifft der OpenSSL-Bug – so lassen sich eigene Geräte prüfen.
Der Heartbleed-Bug betrifft OpenSSL 1.0.1 bis 1.0.1f. Updates stehen bereit – auch Router, NAS und vergessene Testserver gehören eingespielt.
Der FRITZ!Box-Hack im Rückblick: Was passiert ist, wie AVM reagiert hat und warum das Update trotzdem schnell eingespielt gehört.
FRITZ!OS 6.0 macht den Windows-Client überflüssig: Das VPN der FRITZ!Box lässt sich jetzt komplett unter Linux einrichten – so geht es in fünf Minuten.
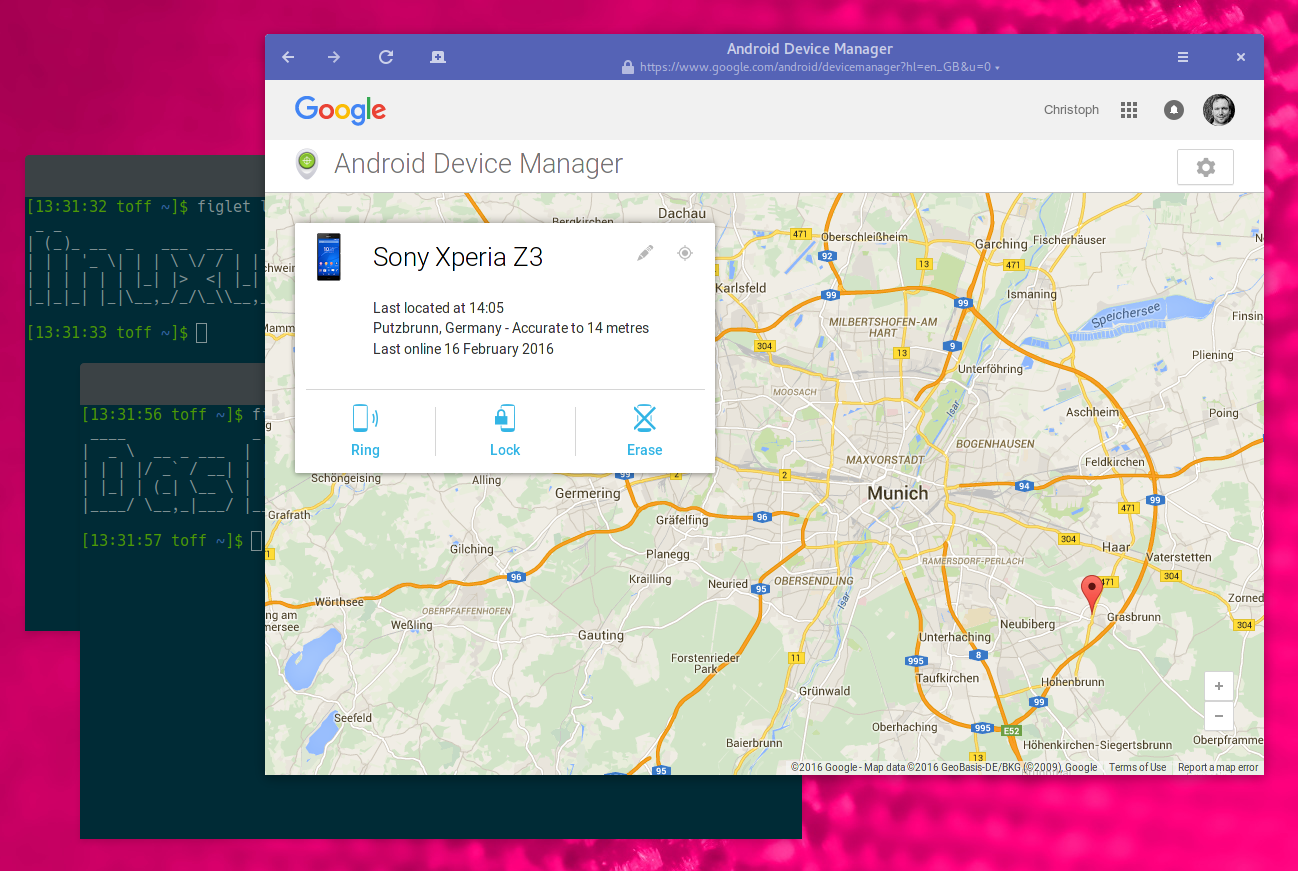
Der Android Geräte-Manager von Google ortet, sperrt und löscht verlorene Handys – vorher muss er allerdings als Geräteadministrator freigeschaltet werden.
AFWall+ führt die Firewall-App Droidwall weiter: eine Regel pro App, jetzt auch für den Roaming-Betrieb – Open Source unter der GPL.
Doctor Web meldet mit BackDoor.Wirenet.1 einen Keylogger für Linux und MacOS X. Für Nutzer offizieller Paketquellen bleibt das Risiko überschaubar.
Der Exploit-Scanner X-Ray sucht nicht nach Malware, sondern prüft das Android-System selbst auf bekannte Sicherheitslücken wie ZergRush oder Levitator.
Eine täuschend echt gemachte Abmahnung wegen Megaupload landet massenhaft in Postfächern. Anwaltsverzeichnis, Handynummern und ein Konto in der Slowakei entlarven sie schnell.
Seit 2006 probiere ich hier aus, was Linux, freie Software und die passende Hardware so hergeben – von Distributions-Tests bis zum Raspberry-Pi-Projekt. Praxisnah statt bloßem Nachrichtenticker.
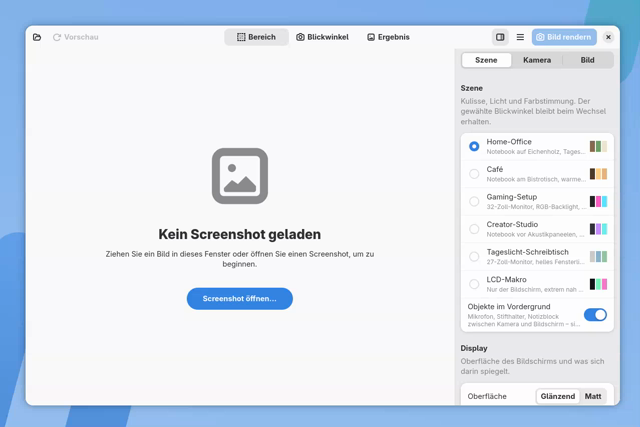
Ich finde Screenshots als Aufmacher oft langweilig. In der Vergangenheit habe ich daher oft den Bildschirm im wahrsten Sinne des Wortes abfotografiert. Das bringt etwas Leben in die Artikel –…