Alle Beiträge neueste zuerst
Dezember 2009 2 Beiträge
Malware in .deb Paket von gnome-look.org
Auf gnome-look.org lag ein vermeintlicher Bildschirmschoner als .deb-Paket, der in Wirklichkeit eine DoS-Attacke startete. So prüft und entfernt ihr ihn.
November 2009 2 Beiträge
Sichere Passwörter mit PwdHash für Google Chrome bzw. Chromium
Die PwdHash-Erweiterung lässt sich dauerhaft in Chrome bzw. Chromium einbinden, wenn man sie vorher als Paket packt.
Fedora 12: Installation von Software ohne Admin-Rechte möglich!
In Fedora 12 konnte jeder Desktop-Benutzer ohne Nachfrage Software installieren. So stellt man das alte Verhalten wieder her.
September 2009 1 Beitrag
Verschlüsseltes $HOME! Und was ist mit SWAP?
Ein verschlüsseltes Home reicht nicht: In der unverschlüsselten Swap-Partition liegen Kontakte, Bookmarks und mehr im Klartext.
August 2009 2 Beiträge
Was mit alten USB-Sticks machen? Spenden!
Alte USB-Sticks liegen ungenutzt herum? Das Projekt Haystack sammelt sie, um Zensurumgehung in den Iran zu bringen – mit einem kritischen Blick darauf.
Kostenloser VPN-Zugang via ItsHidden.com und Ubuntu
Mit It'sHidden gibt es einen kostenlosen VPN-Zugang, den man über den NetworkManager einrichten kann – samt Hinweis, wem man dabei vertraut.
Mai 2009 1 Beitrag
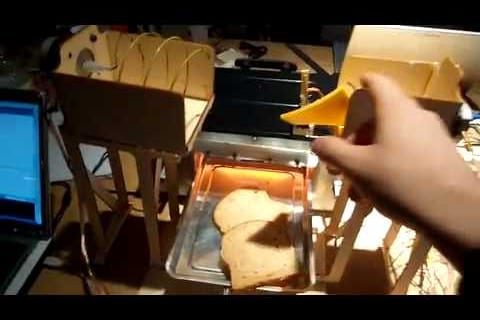
Der „sudo make me a sandwich“ robot
Zum xkcd-Klassiker „sudo make me a sandwich“ gibt es jetzt den passenden Roboter – gebaut von Bre Pettis.
April 2009 1 Beitrag
Shutdown für unprivilegierten Benutzer unter Jaunty mit PolicyKit
Unter Jaunty darf ein Benutzer ohne Administratorrechte den Rechner endlich herunterfahren – dank PolicyKit und zwei Schlüsseln im Berechtigungsdialog.
März 2009 1 Beitrag
Firefox mit „Porn-Modus“ im Eigenbau
Privates Surfen gibt es in Firefox schon vor Version 3.5: Ein zweites Profil mit eigenen Einstellungen und eigenem Startmenü-Eintrag genügt.
November 2008 2 Beiträge
Individuelle Passwörter für Webseiten den FOSS way…
Spiegel Online empfiehlt gegen Phishing ein kostenpflichtiges Programm. PwdHash kann dasselbe, ist frei und braucht nicht einmal eine Installation.
Hacking Ubuntu? Der Recovery Modus…
Der Recovery-Modus sei ein Sicherheitsloch, hieß es an Halloween. Ist er nicht: Wer direkten Zugang zum Rechner hat, kommt ohnehin an die Daten.
Oktober 2008 1 Beitrag
VPN der Uni-Karlsruhe mit vpnc (überarbeitet)…
Die Uni Karlsruhe verlangt ein neues Root-Zertifikat der Telekom. vpnc muss dafür selbst gebaut werden, mit Unterstützung für openssl.
August 2008 1 Beitrag
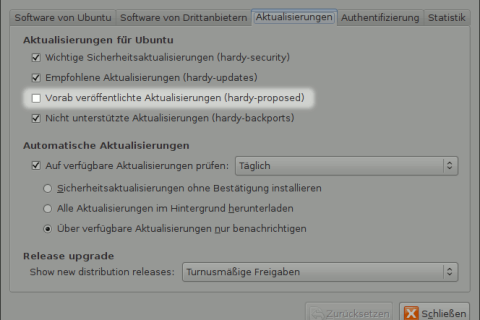
Proposed-Quellen und Paketquellen-Irrsinn
Die proposed-Paketquellen gehören nicht auf ein Arbeitssystem, und 353-zeilige sources.list-Sammlungen aus dem Netz erst recht nicht.
August 2007 1 Beitrag
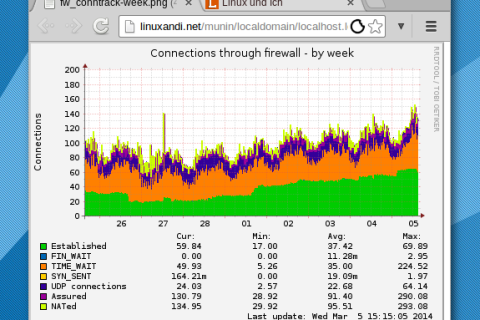
Webbasierte Serverüberwachung mit Munin
Munin sammelt Prozessorlast, Festplattenbelegung und Zugriffe auf Serverdienste und zeigt sie im Browser. Einrichtung von Master, Node und den passenden Plugins.
Oktober 2006 1 Beitrag
SSH-Server mit Fail2Ban ein wenig absichern
Ein SSH-Server im Netz lädt zu Brute-Force-Versuchen ein. Fail2Ban liest die auth.log mit und sperrt zu neugierige IP-Adressen per iptables aus.