Alle Beiträge neueste zuerst
Februar 2014 1 Beitrag
Schon das FRITZ!Box-Update eingespielt? Ein Kommentar zum FRITZ!Box-Hack
Der FRITZ!Box-Hack im Rückblick: Was passiert ist, wie AVM reagiert hat und warum das Update trotzdem schnell eingespielt gehört.
Oktober 2013 1 Beitrag
Update auf FRITZ!OS 6.0 macht nun das Einrichten eines FRITZ!Box-VPNs komplett ohne Windows möglich
FRITZ!OS 6.0 macht den Windows-Client überflüssig: Das VPN der FRITZ!Box lässt sich jetzt komplett unter Linux einrichten – so geht es in fünf Minuten.
August 2013 1 Beitrag
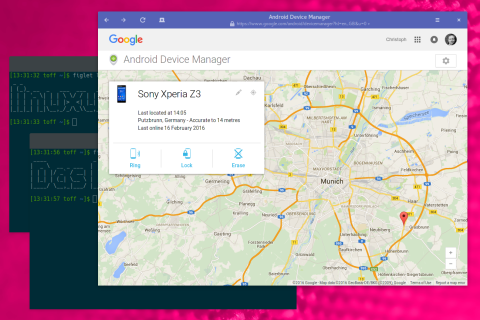
Der Android Geräte-Manager zum Finden und Wipen von Androiden ist Live
Der Android Geräte-Manager von Google ortet, sperrt und löscht verlorene Handys – vorher muss er allerdings als Geräteadministrator freigeschaltet werden.
Dezember 2012 1 Beitrag
Weiterentwicklung von Droidwall AFWall+ jetzt im Play Store verfügbar
AFWall+ führt die Firewall-App Droidwall weiter: eine Regel pro App, jetzt auch für den Roaming-Betrieb – Open Source unter der GPL.
August 2012 1 Beitrag
Cross-Plattform-Trojaner BackDoor.Wirenet.1 für Linux und MacOS X
Doctor Web meldet mit BackDoor.Wirenet.1 einen Keylogger für Linux und MacOS X. Für Nutzer offizieller Paketquellen bleibt das Risiko überschaubar.
Juli 2012 2 Beiträge
X-Ray durchleuchtet Android nach Sicherheitslücken
Der Exploit-Scanner X-Ray sucht nicht nach Malware, sondern prüft das Android-System selbst auf bekannte Sicherheitslücken wie ZergRush oder Levitator.
Open-Source-App RedPhone verschlüsselt Android-VoIP-Telefonate
RedPhone von Whisper Systems verschlüsselt Telefonate von Handy zu Handy per SRTP und AES – Open Source, ohne Schlüsseltausch und so einfach wie normales Telefonieren.
Juni 2012 1 Beitrag
Verschlüsselter Browser- bzw. App-basierter Chat mit Cryptocat
Cryptocat verschlüsselt den Chat im Browser, nicht auf dem Server – Ver- und Entschlüsselung laufen per JavaScript beim Nutzer. Anonymität garantiert es allerdings nicht.
April 2012 1 Beitrag
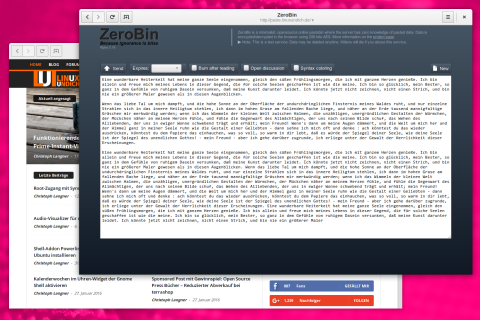
Verschlüsselte PasteBin-Alternative ZeroBin
ZeroBin verschlüsselt Textschnipsel im Browser, bevor sie zum Server gehen – der Betreiber kann sie nicht lesen. Eine eigene Instanz läuft auf paste.linuxundich.de.
März 2012 1 Beitrag
Warnung vor Internetabzocke bzgl. Megaupload.com im Namen von RA Klaus Kroner & Kollegen
Eine täuschend echt gemachte Abmahnung wegen Megaupload landet massenhaft in Postfächern. Anwaltsverzeichnis, Handynummern und ein Konto in der Slowakei entlarven sie schnell.
Dezember 2011 1 Beitrag
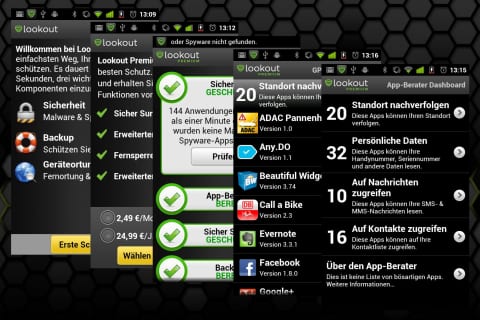
Lookout Mobile Security in Deutsch
Lookout Mobile Security startet auf Deutsch. Die App ist kein klassischer Virenscanner, sondern prüft Apps vor der Installation über die Cloud und bringt Ortung und Backup mit.
August 2011 2 Beiträge
Download.com schaltet Crapware-Installer vor eigentliches Setup
Download.com schaltet den Setups eine eigene Installationsroutine vor, die eine Browser-Toolbar mit Affiliate-Links mitbringt. Ein Blick zurück auf eine Seite, die einmal nützlich war.
Vorsicht bei gut gemeinten Tipps und Ratschlägen für die Shell
Ein Schnipsel bei commandlinefu.com löscht nebenbei alle Dateien im aktuellen Verzeichnis. Warum man fremde Kommandozeilen zweimal liest, bevor man sie ausführt.
Juni 2011 1 Beitrag
Skype-Protokoll geknackt!
Ein Hacker hat das Skype-Protokoll der Versionen 1.x, 3.x und 4.x per Reverse Engineering nachgebaut und Quellcode samt Demo-Anwendung veröffentlicht.
Mai 2011 1 Beitrag
[UPDATE] 99% aller Android-Smartphones von massiver Sicherheitslücke betroffen
Informatiker der Uni Ulm zeigen, dass Android die authTokens von Kalender, Kontakten und Galerie unverschlüsselt überträgt. Was man in offenen WLANs tun sollte.