Jeder kennt das Problem, man registriert sich bei der x-ten Internetseite mit demselben Login-Namen und demselben Passwort. Unterschiedliche Logins zu verwenden, ist ja unbequem und wer kann sich denn schon zig unterschiedliche Passwörter merken… Am Ende nutzt man für unwichtige Webseiten das tolle Passwort „1234“, wie 2,5% der Surfer einer Chat-Community, deren verschlüsselte Passwort-Datenbank frei zugänglich war. Solch ein Passwort ist jedoch über eine Wörterbuchattacke in Sekunden geknackt. PwdHash hilft, individuelle und sichere Passwörter für jede Webseite ohne großen Aufwand zu nutzen.
Aber was tun? Ein sicheres Passwort enthält Sonderzeichen, unterscheidet Groß- und Kleinschreibung, ist garantiert in keinem Wörterbuch vertreten, doch 0aJ/4%(hGs$df“Y! kann sich niemand merken. Eine gute Möglichkeit ist es, die Anfangsbuchstaben der Wörter eines längeren Satzes zu nutzen. Also aus „Hinter den sieben Bergen sind die sieben Zwerge“ das Passwort „Hd7Bsd7Z“ zu bilden.
Doch auch hier stellt sich wieder das Problem, möchte man für jede Webseite ein eigenes Passwort nutzen, hat man gegen die inflationäre Vergrößerung des eigenen Passwort-Pools zu kämpfen. Schließlich benutzt man doch immer wieder das eigene „sichere“ Passwort auf unterschiedlichen Webseiten und setzt sich der Gefahr aus, dass ein schwarzes Schaf unter den Webseitenbetreibern das übermittelte Passwort in Klartext abspeichert und somit ein für möglicherweise weitere Webseiten gültiges Passwort besitzt.
Hier setzt die Open-Source-Lösung PwdHash der Mitarbeiter Blake Ross, Dan Boneh und John Mitchell des Stanford Security Lab an. PwdHash ist eine Erweiterung für Internetbrowser wie Firefox, die das für eine Internetseite eingegebene Passwort zusammen mit der zugehörigen Domain automatisch in einen Hash-Code verwandelt.
Wie soll das Ganze nun funktionieren? Der User installiert das Plugin in seinen Browser und surft auf die gewünschte Webseite (z. B. http://www.geheim.de), dort legt er sich einen neuen Account an, drückt jedoch vor der Eingabe des Passwortes „F2“ bzw. setzt vor das eigentliche Passwort zwei „@“-Zeichen.
Dies sagt dem Plugin, dass das eingegebene Kennwort als Hash übermittelt werden soll, woraufhin es aus der Domain „www.geheim.de“ und dem Passwort „ganzgeheim“ das für diese Kombination absolut einmalige Passwort „EBLc2MnbBd2y“ generiert und übermittelt.
Will man sich später wieder auf der Webseite einloggen, muss man nicht dieses komplizierte Passwort eingeben, sondern drückt vor der Eingabe des Passwortes wieder „F2“ bzw. gibt „@@ganzgeheim“ als Passwort an, was wieder PwdHash veranlasst, den Hash zu übermitteln.

Möchte man existierende Accounts mit besseren Passwörtern versehen, so loggt man sich einfach mit den bekannten Daten ein und ändert das Passwort, wobei man die schon genannten Methoden „F2“ bzw. „@@“ für das neue Passwort nutzt. Nach der Änderung ist das Hash-Passwort aktiv.
Sitzt man also an einem Rechner, auf dem ein Browser mit der PwdHash-Erweiterung installiert ist, muss man sich nur ein (oder natürlich auch mehrere) Passwörter merken, die als Grundlage für die Hash-Codes verwendet werden, nicht jedoch kryptische Zeichenfolgen. Man hat also, ohne ein Quentchen Komfort zu verlieren, ein Höchstmaß an Sicherheit!
- A) Passwörter wie EBLc2MnbBd2y, die nur durch extreme Gewalt (sprich Rechenzeit) zu knacken sind
- B) Für jede Webseite ein eigenes Passwort
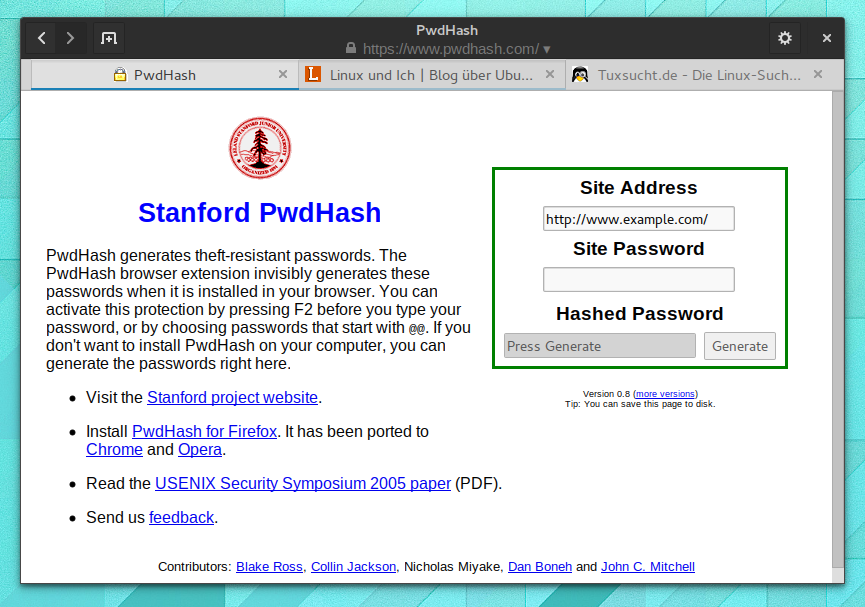
Was aber, wenn man am Arbeitsplatz oder an der Universität in einem Rechnerpool sitzt und die Erweiterung nicht installieren kann? Für diesen Fall wurde die Webseite www.pwdhash.com eingerichtet.
Auf dieser Seite läuft ein JavaScript, in das man die gewünschte Webseite und das Passwort eingeben kann und so den Hash-Code erhält. Dieses Script läuft lokal auf dem Rechner des Users, d. h. die Daten werden nicht an den Webserver übermittelt.
Aktuell berichtet der Heise-Newsticker über den kommerziellen Dienst passwordsitter.com. Von einem kommerziellen Dienst, der eine Closed-Source-Lösung anbietet, kann man nur dringend abraten. Als Nutzer hat man keine Kontrolle, was mit den eingegebenen Daten passiert. Daher sollte man solche Dienste auf keinen Fall nutzen.








Schreibe einen Kommentar