Pushbullet ist ein bei Android-Usern sehr beliebter Dienst, die Rechner und Android-Handy enger miteinander vernetzen möchten. So lassen sich beispielsweise eingehende SMS am Rechner anzeigen und beantworten oder Benachrichtigungen des Handys am PC einsehen. Darüber lässt sich Pushbullet dank einer gut dokumentierten API in eigene Projekte einbinden. Ich hab das beispielsweise schon dazu benutzt, um mit von einem Raspberry Pi über gewisse Ereignisse am Handy benachrichtigen zu lassen. Ein Pferdefuß ist allerdings der Punkt, dass Pushbullet sämtliche Daten über seine eigenen Server leitet. So bekommt der Dienst Einsicht in das Leben seiner Nutzer, eine ordentliche Verschlüsselung bot der Dienst bisher nicht an. Bis heute: das letzte Update führt eine Ende-zu-Ende-Verschlüsselung ein.
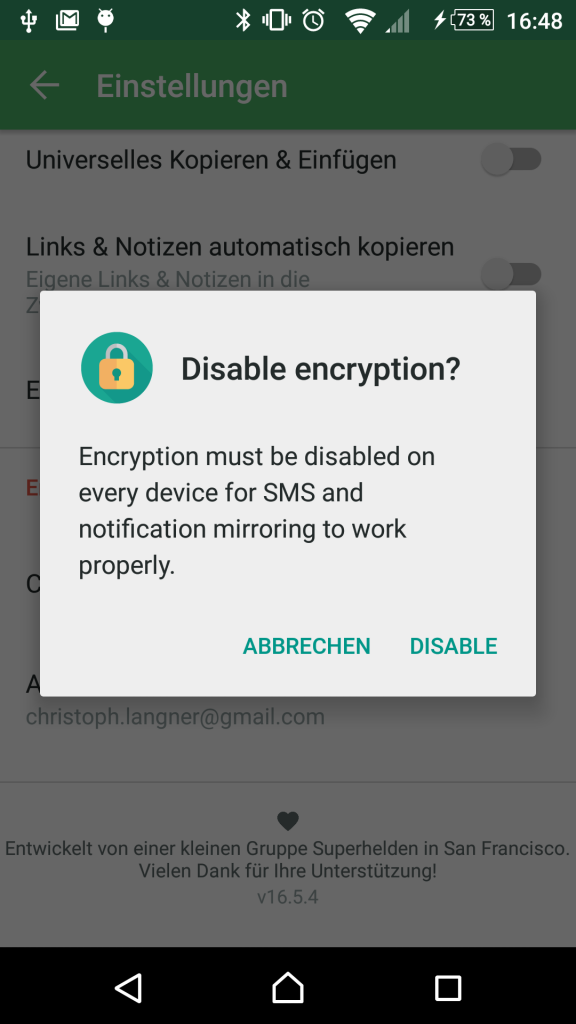
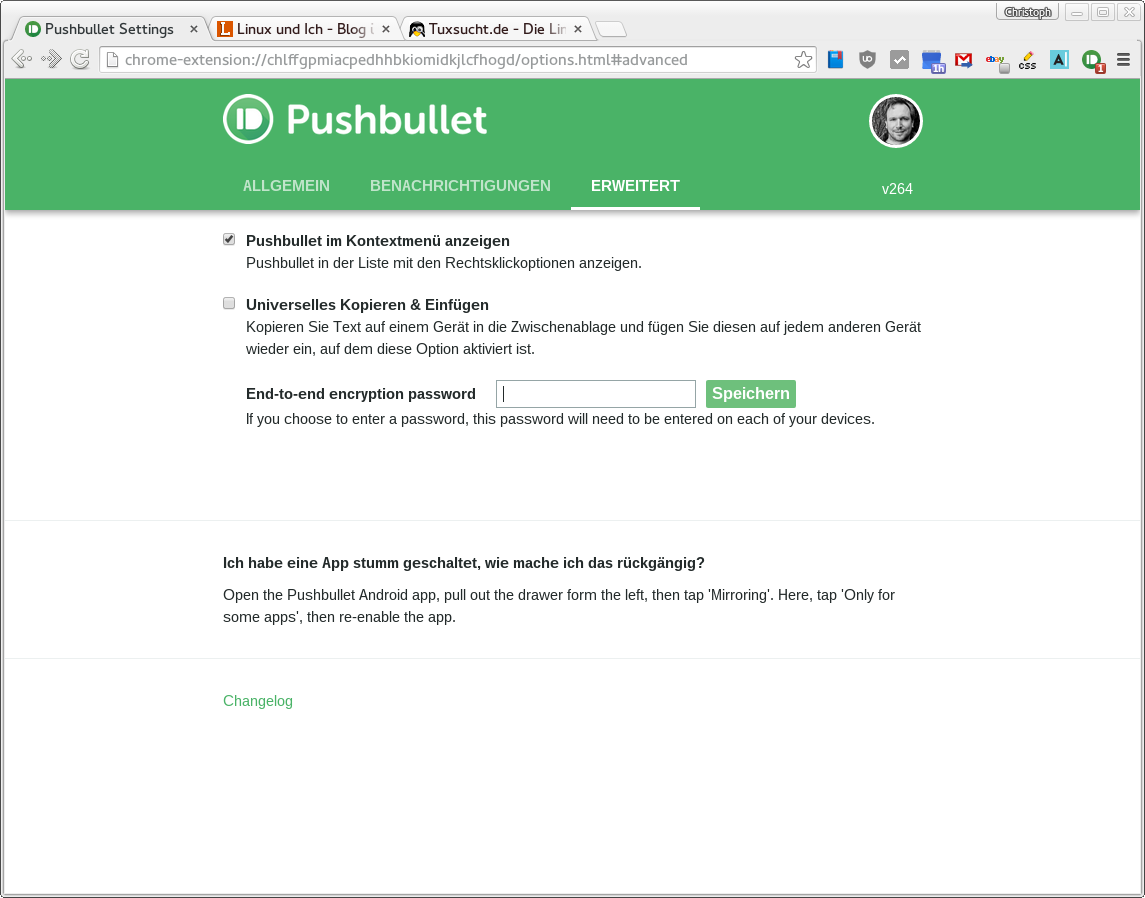
Zum Einrichten müsst ihr die Pushbullet-App öffnen und in den Einstellungen unter End-to-end encryption einen Schlüssel eingeben. Damit ihr die verschlüsselten Nachrichten auf dem Rechner empfangen könnt, müsst den selben Schlüssel in der Browser-Erweiterung eintragen. Das selbe gilt natürlich für andere Handys oder Tablets, die mit eurem Pushbullet-Account verbunden sind. Laut dem Beitrag im Pushbullet-Blog funktioniert die Verschlüsselung in der Android-App, mit der Chrome-Erweiterung und der Desktop-App für Windows. Die iOS-App ist schon fertig aktualisiert, das Update ist allerdings noch nicht im AppStore von Apple. Die Browser-Erweiterungen für Firefox, Opera und Safari werden aktualisiert, sobald sich die Neuerung in Chrome bewährt hat.

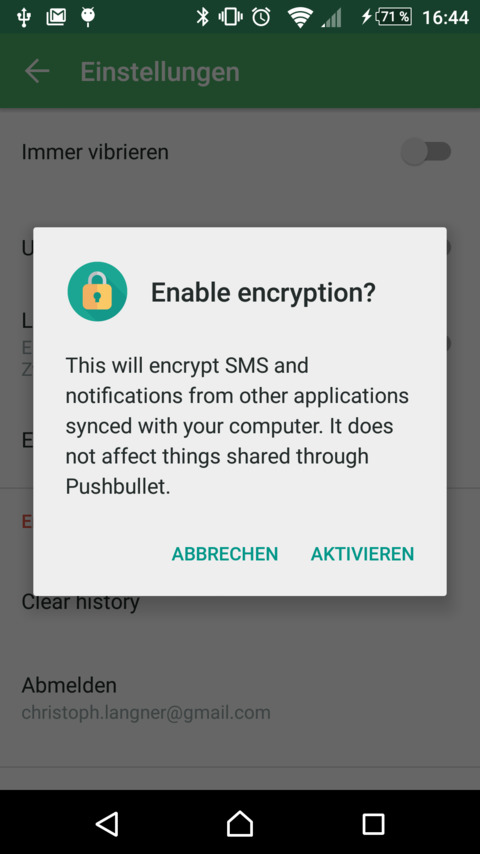
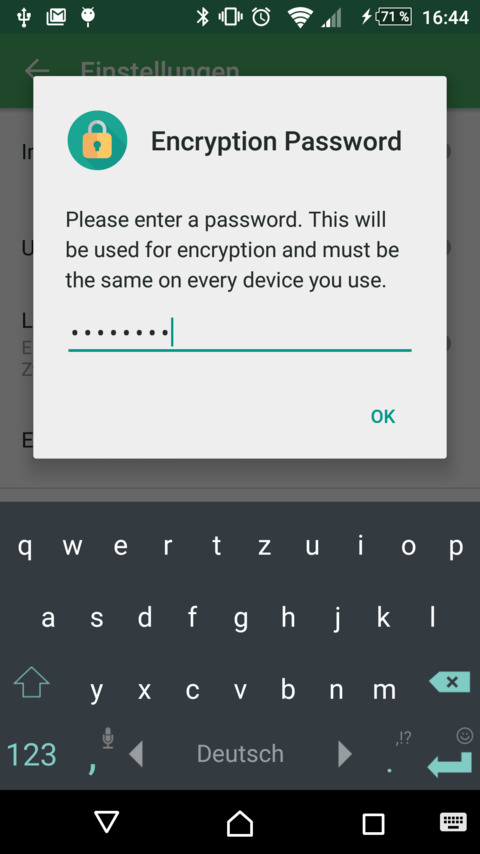
Die mit AES-256 mit GCM-Authentifizierung realisierte Ende-zu-Ende-Verschlüsselung steht für das Übermitteln von Benachrichtigungen, Copy&Paste und für SMS zur Verfügung –Mit Pushbullet übertragene Nachrichten oder Daten werden laut dem Blogeintrag nicht verschlüsselt. Soweit ich es erkennen kann, wurde die Verschlüsselung (bisher auch noch) nicht in die API implementiert. Pushbullet gibt vor, dass der Ende-zu-Ende-Schlüssel das Gerät nicht verlässt und der Dienst nicht in der Lage sei den Schlüssel auszulesen — Überprüfbar ist das nun aber nicht, schließlich haben wir es hier mit einer proprietären Dienst und Closed-Source-Programmen zu tun.



Schreibe einen Kommentar