
Die Heartbleed getaufte Sicherheitslücke in OpenSSL macht vielen Admins mächtig Arbeit. Die zwei, drei Rechner zu Hause sind schnell aktualisiert, doch wer ein paar tausend Systeme — egal ob aus Silizium oder als virtuelle Maschine — aktualisieren darf und oft auch neue SSL-Schlüssel generieren muss, der kommt jetzt mächtig schwitzen. Doch Heartbleed ist nicht nur ein Problem für Linux-Rechner, die lassen sich ja einfach über die Paketquellen aktualisieren, problematisch sind Embedded-Linux-Systeme, also etwa Router wie die FRITZ!Box oder NAS-Systeme wie die Diskstations von Synology. Die letzt genannenten sind von Heartbleed betroffen! Der folgende Beitrag beschreibt, wie ihr eure Systeme auf den Bug hin prüfen könnt.
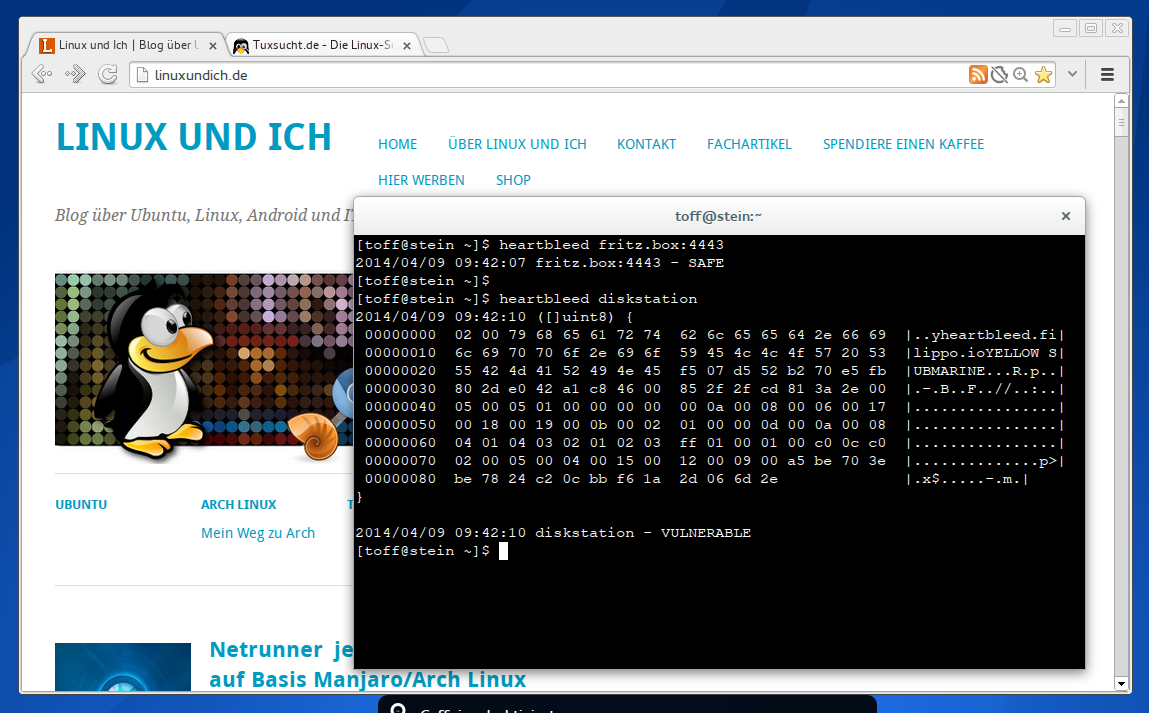
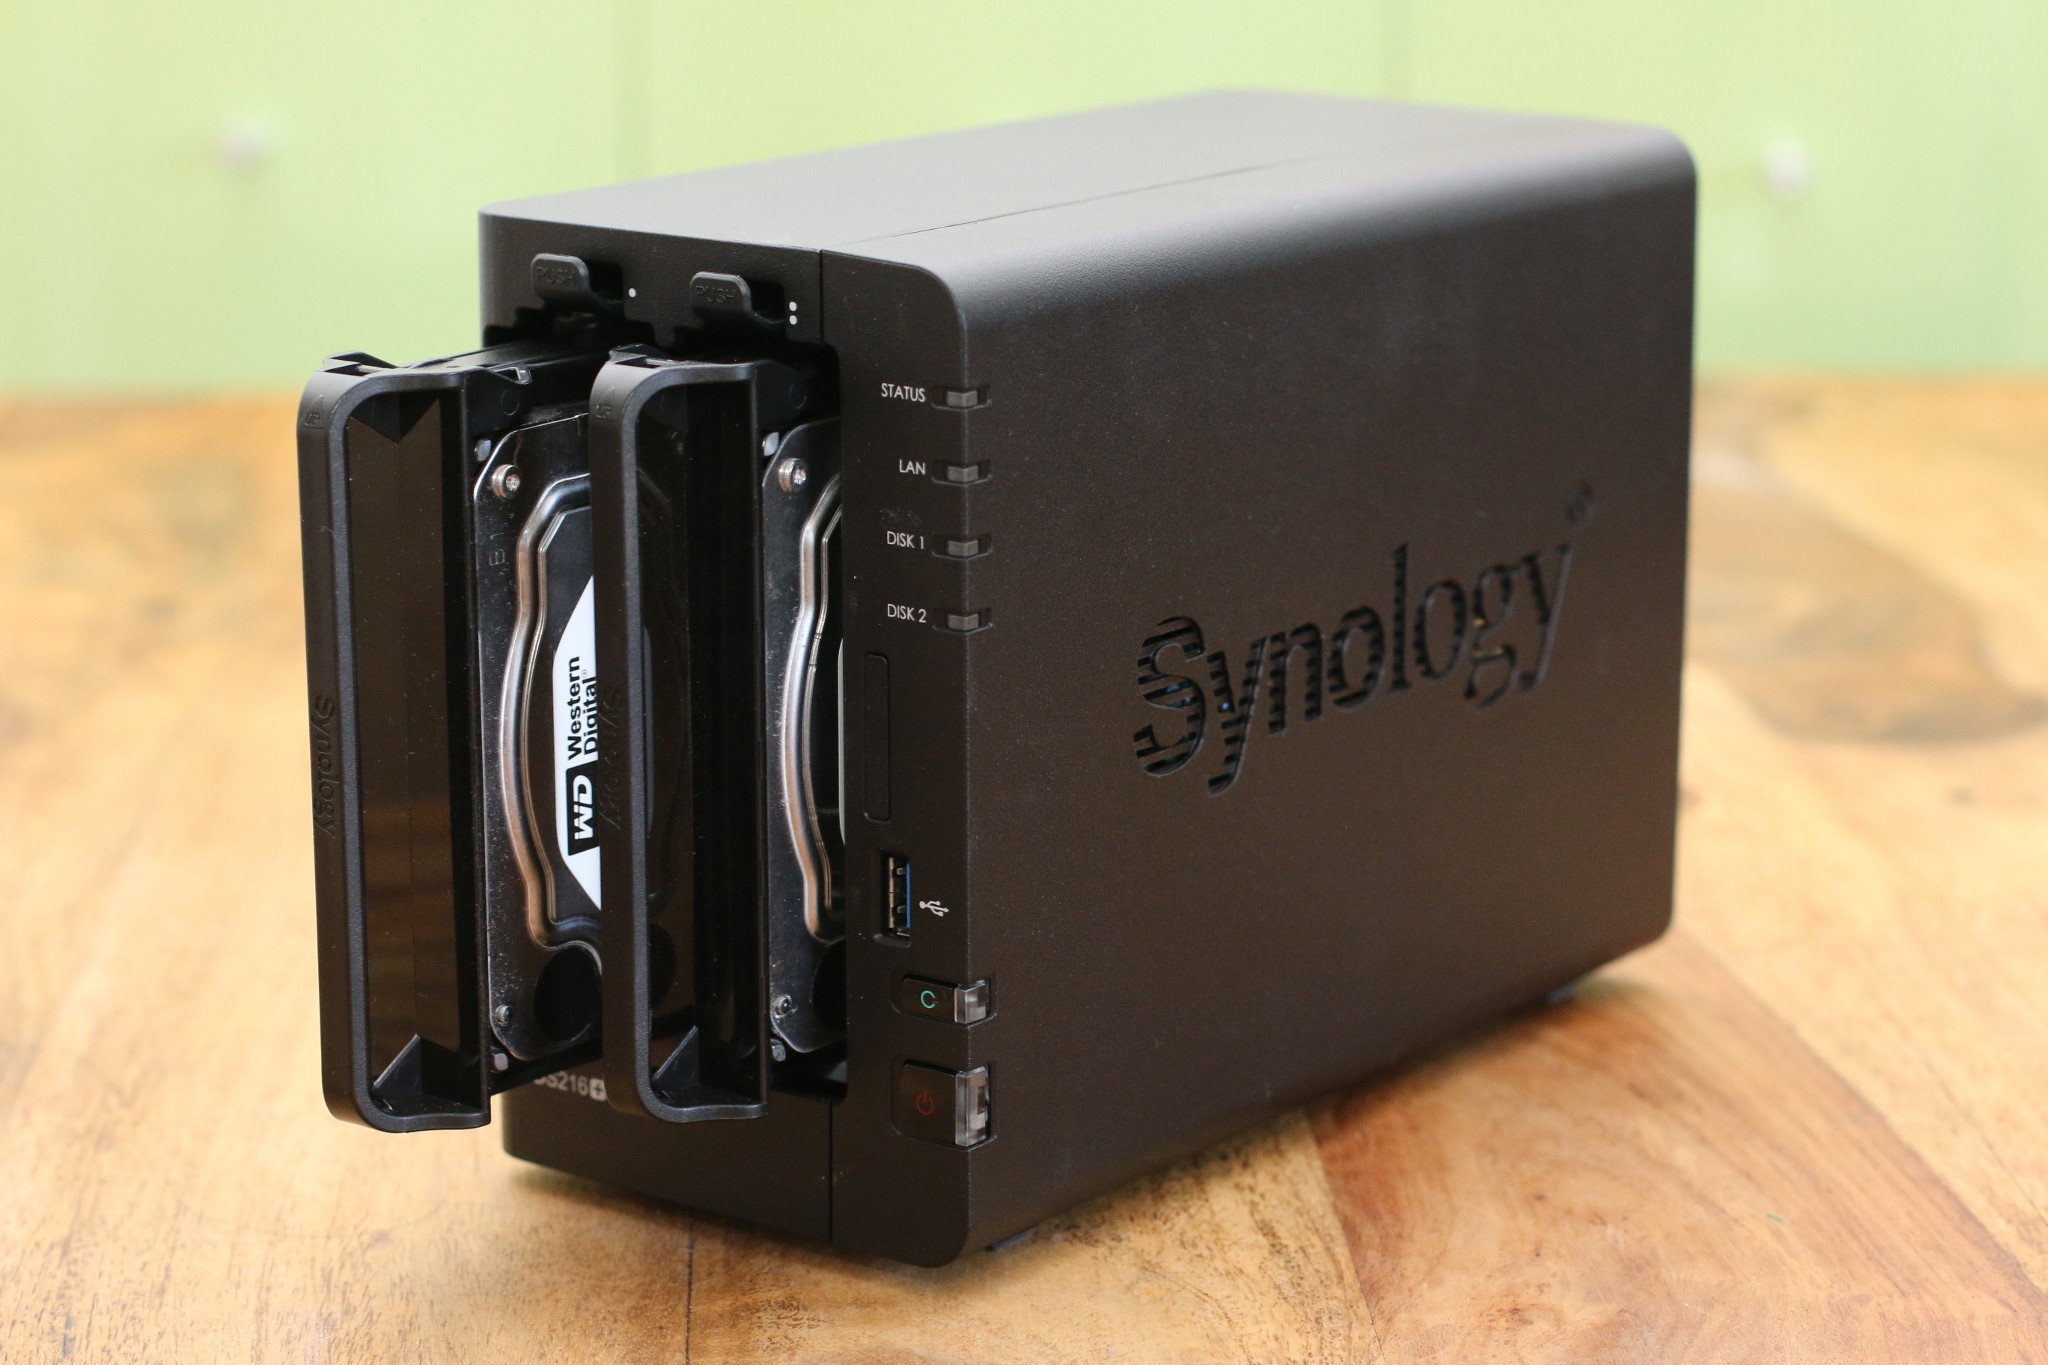
Synology Diskstation von Heartbleed betroffen!
Betroffen sind wohl mindestens alle Synology Diskstations mit der aktuellen Firmware in der Version DSM 5.0-4458 Update 1. Wie es mit älteren Ständen der Firmware aussieht, kann ich mangels Gerätepark leider nicht sagen — ich würde jedoch auf jeden Fall dazu raten meine Diskstation überprüfen. Wer den Zugang zu seiner Synology Diskstation über das Internet freigegeben hat, der sollte diese daher bis zum Update der Firmware seitens Synology nicht über https ansteuern, sondern besser erst einmal ein VPN zur Diskstation einrichten und sich dann komplett verschlüsselt auf der Diskstation anmelden. [Update 10.04.14: Inzwischen gibt es ein Heartbleed-Update für DSM 5.0, die älteren Version DSM 4.2 und DSM 4.3 werden ebenfalls noch mit Updates versorgt.]
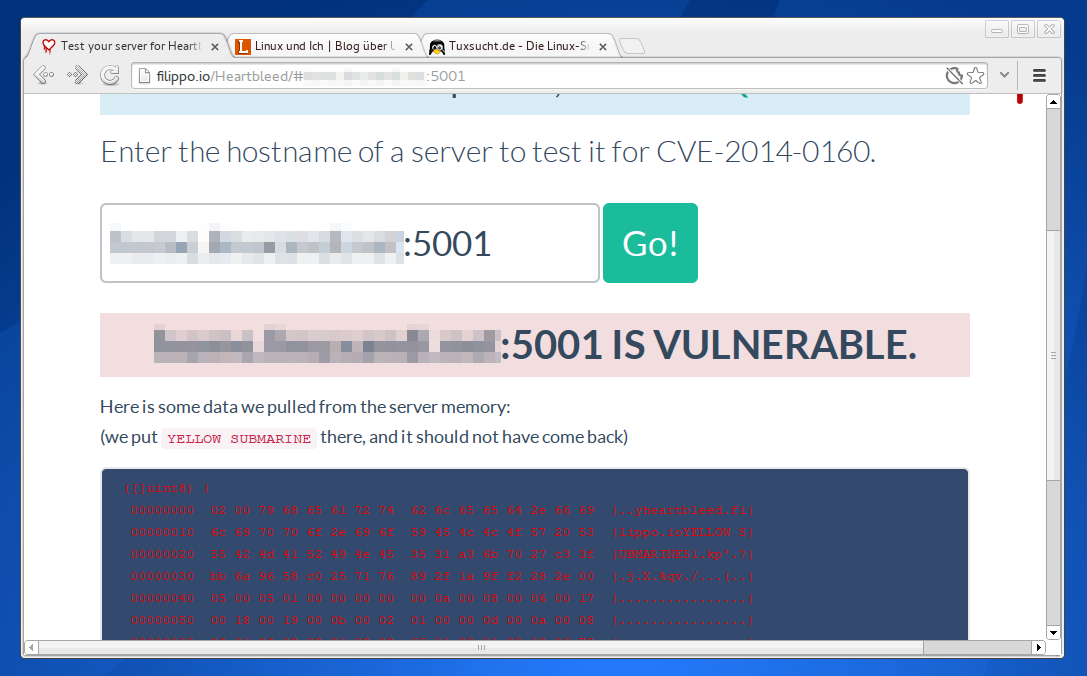
Das FRITZ!OS der weit verbreiteten FRITZ!Boxen hingegen zeigt in der aktuellen Version FRITZ!OS 06.03 keine Heartbleed-Schwächen — zumindest spuckt der Heartbleed-Checker bei mir keine Warnung aus. Aber da so gut wie jeder Router im Inneren mit einem Linux arbeitet, solltet ihr diesen mit dem dem Heartbleed Test überprüfen — Sinn macht dies natürlich nur, wenn ihr das Konfigurationsbackend eures Routers oder andere Dienste für das Internet geöffnet habt. Wer nicht weiß, wie man seine aktuelle IP herausfindet, der bekommt diese zum Beispiel über wtfismyip.com im Browser angezeugt. Vergesst nicht den Serverport des Backends an die IP-Adresse mit einem :1234 anzuhängen.
Eigene IT-Hardware auf Heartbleed überprüfen
Wer einen Rechner in einem lokal begrenzten Netzwerk in den eigenen vier Wänden auf den Heartbleed-Bug hin überprüfen möchte, der kommt mit dem Web-basierten Test nicht weit. Der Heartbleed-Checker lässt sich über das Github des Autors allerdings auch lokal auf dem Rechner installieren. Besonders Arch-Linux-User haben es hier — mal wieder 😉 — leichter, das Paket lässt sich bequem aus dem AUR installieren.
$ sudo pacaur -S heartbleed-gitDer Test spuckt entweder ein „SAFE“ aus, dann ist das von euch geprüfte System nicht von Heartbleed betroffen, oder die Yello Submarine meldet ein „VULNERABLE“, dann solltet ihr entweder endlich mal die anstehenden Updates installieren, oder euch — besonders bei Geräten mit fest verbauter Firmware — beim Hersteller melden. Dieser muss dafür sorgen, dass die Sicherheitslücke so schnell wie möglich behoben wird — besonders wenn das Gerät direkt im Internet hängt.




Schreibe einen Kommentar